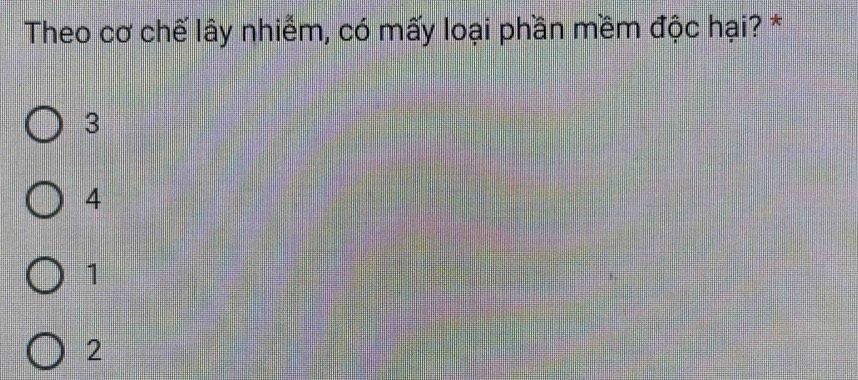
Câu hỏi: Theo cơ chế lây nhiễm, có mấy loại phần mềm độc hại?
- A. 3
- B. 4
- C. 1
- D. 2
Đáp án đúng là B. 4. Theo cơ chế lây nhiễm, phần mềm độc hại được phân thành 4 loại chính: virus, sâu máy tính (worm), Trojan và ransomware. Mỗi loại có cách xâm nhập và lan truyền khác nhau nên được xem là 4 nhóm riêng biệt, do đó các con số nhỏ hơn 4 đều bỏ sót ít nhất một nhóm.
Vì sao đáp án đúng là 4
Câu hỏi yêu cầu đếm số nhóm phần mềm độc hại khi xếp loại theo cơ chế lây nhiễm, tức là theo cách chúng xâm nhập và lan truyền trên hệ thống máy tính. Với tiêu chí này, lời giải xác định 4 loại chính:
- Virus: gắn itself vào tệp tin hoặc chương trình khác; khi người dùng mở tệp chứa mầm bệnh, virus kích hoạt và tự nhân bản sang các tệp khác trên cùng máy.
- Sâu máy tính (worm): tự nhân bản và lây lan sang các hệ thống khác qua mạng mà không cần bám vào một tệp đích, tốc độ lan rất nhanh.
- Trojan: không tự nhân bản như virus mà giả dạng thành một chương trình hợp pháp để lừa người dùng tự tay tải về và chạy, từ đó mở cửa cho mã độc xâm nhập.
- Ransomware: sau khi xâm nhập (thường qua thư điện tử lừa đảo hoặc khai thác lỗ hổng bảo mật), nó mã hóa dữ liệu của nạn nhân rồi đòi tiền chuộc.
Bốn nhóm trên có bốn đường lây khác nhau: bám tệp để nhân bản, tự lan qua mạng, giả dạng phần mềm hợp pháp và tấn công để mã hóa dữ liệu. Đó chính là căn cứ để khẳng định có 4 loại.
Vì sao các phương án còn lại sai
Phương án A (3) là phương án dễ nhầm nhất, vì nhiều tài liệu chỉ nhắc bộ ba quen thuộc virus — worm — Trojan. Tuy nhiên cách phân loại theo đề bài còn bao gồm ransomware, một nhóm phát triển mạnh và có cơ chế xâm nhập đặc trưng, nên chọn 3 là bỏ sót một loại.
Phương án D (2) sai vì chỉ đếm được các nhóm lây lan bằng cách tự nhân bản (virus, worm) mà bỏ qua nhóm lây bằng giả dạng hợp pháp (Trojan) và nhóm tấn công dữ liệu (ransomware). Phương án C (1) sai rõ nhất: các loại này hoạt động theo cách hoàn toàn khác nhau, không thể gộp chung thành một loại duy nhất.
Hệ thống kiến thức liên quan
Phần mềm độc hại (malware) có thể lây lan qua nhiều con đường, và việc phân loại theo cơ chế lây nhiễm giúp nhận diện cũng như chọn biện pháp phòng chống phù hợp với từng hình thức tấn công:
- Nhóm tự nhân bản: virus và sâu máy tính tự sao chép bản thân để lan sang các tệp, các hệ thống khác.
- Nhóm giả dạng: Trojan lây nhiễm bằng cách ngụy trang thành chương trình hữu ích, đánh lừa người dùng chủ động thực thi nó.
- Con đường xâm nhập khác: khai thác lỗ hổng bảo mật của phần mềm, hệ điều hình hoặc lây lan qua thiết bị lưu trữ di động như USB.
Nắm được cơ chế của từng nhóm, người dùng biết chặn đúng điểm: quét virus cho tệp tải về, cảnh giác với phần mềm lạ, cập nhật bản vá lỗi và hạn chế cắm thiết bị lưu trữ không rõ nguồn gốc.
Mẹo ghi nhớ
Ghi nhớ bộ tứ theo công thức V – S – T – R: Virus, Sâu máy tính, Trojan, Ransomware — bốn chữ cái đầu tương ứng 4 cơ chế lây nhiễm, nên đáp án của dạng câu hỏi này luôn là 4.
Khi gặp đề hỏi “theo cơ chế lây nhiễm có mấy loại phần mềm độc hại”, hãy chú ý tiêu chí phân loại: nếu đề hỏi theo cách chúng lây lan vào hệ thống thì đếm 4 nhóm trên; đừng nhầm với các cách phân loại theo mục đích tấn công hay theo nền tảng bị hại, vì mỗi tiêu chí cho số nhóm khác nhau.

Bài viết liên quan: