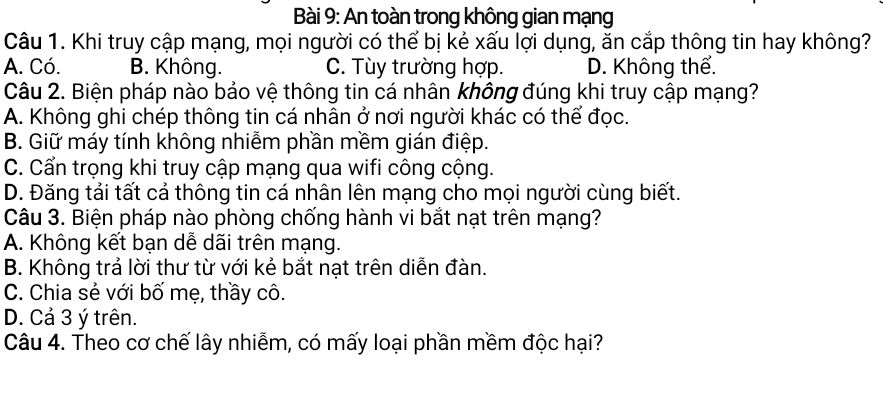
Câu hỏi 1: Khi truy cập mạng, mọi người có thể bị kẻ xấu lợi dụng, ăn cắp thông tin hay không?
- A. Có.
- B. Không.
- C. Tùy trường hợp.
- D. Không thể.
Câu hỏi 2: Biện pháp nào bảo vệ thông tin cá nhân không đúng khi truy cập mạng?
- A. Không ghi chép thông tin cá nhân ở nơi người khác có thể đọc.
- B. Giữ máy tính không nhiễm phần mềm gián điệp.
- C. Cẩn trọng khi truy cập mạng qua wifi công cộng.
- D. Đăng tải tất cả thông tin cá nhân lên mạng cho mọi người cùng biết.
Câu hỏi 3: Biện pháp nào phòng chống hành vi bắt nạt trên mạng?
- A. Không kết bạn dễ dãi trên mạng.
- B. Không trả lời thư từ với kẻ bắt nạt trên diễn đàn.
- C. Chia sẻ với bố mẹ, thầy cô.
- D. Cả 3 ý trên.
Câu hỏi 4: Theo cơ chế lây nhiễm, có mấy loại phần mềm độc hại?
Đáp án đúng là: Câu 1 – A. Có; Câu 2 – D. Đăng tải tất cả thông tin cá nhân lên mạng cho mọi người cùng biết; Câu 3 – D. Cả 3 ý trên. Khi truy cập mạng, thông tin cá nhân luôn tiềm ẩn nguy cơ bị kẻ xấu lợi dụng, còn công khai toàn bộ thông tin cá nhân là hành vi nguy hiểm cần tránh. Riêng câu hỏi “theo cơ chế lây nhiễm có mấy loại phần mềm độc hại”, đề gốc chưa cung cấp đủ dữ kiện để khẳng định một con số cụ thể.
Câu 1: Vì sao đáp án là A. Có
Mạng internet tiềm ẩn nhiều nguy cơ bị tấn công mạng và đánh cắp thông tin cá nhân. Kẻ xấu có thể lợi dụng nhiều lỗ hổng bảo mật để thực hiện hành vi này: website giả mạo, thư điện tử lừa đảo, liên kết độc hại, phần mềm gián điệp nhằm đánh cắp mật khẩu, tài khoản, số điện thoại hay hình ảnh cá nhân. Vì nguy cơ này tồn tại đối với mọi người dùng nên phương án “Có” là khẳng định chính xác.
Các phương án còn lại sai như sau:
- B. Không: phủ nhận hoàn toàn nguy cơ, trái với thực tế vì tấn công mạng và lừa đảo trực tuyến diễn ra hằng ngày.
- C. Tùy trường hợp: đây là phương án dễ nhầm nhất. Thực tế không phải ai cũng bị tấn công, nhưng câu hỏi hỏi về khả năng có thể bị lợi dụng chứ không phải chắc chắn sẽ bị — nên “Có” mới là câu trả lời đúng.
- D. Không thể: sai rõ ràng, vì kẻ xấu hoàn toàn có thể tấn công người dùng qua nhiều thủ đoạn.
Câu 2: Vì sao đáp án là D
Đề hỏi biện pháp bảo vệ thông tin cá nhân không đúng, tức là phải tìm hành vi gây hại. Đăng tải tất cả thông tin cá nhân lên mạng cho mọi người cùng biết là hành vi rất nguy hiểm: thông tin trở thành mục tiêu của kẻ lừa đảo, đánh cắp danh tính hoặc quấy rối. Ba phương án còn lại đều là biện pháp bảo vệ hiệu quả:
- A: không ghi chép thông tin cá nhân ở nơi người khác có thể đọc, tránh lộ thông tin trực tiếp.
- B: giữ máy tính không nhiễm phần mềm gián điệp, cắt bỏ kênh lấy cắp dữ liệu qua thiết bị.
- C: cẩn trọng khi truy cập mạng qua wifi công cộng, nơi dữ liệu truyền đi dễ bị đánh cắp.
Bẫy của câu này nằm ở chỗ thí sinh quen với dạng “biện pháp nào đúng” nên dễ chọn ngay A, B hoặc C mà bỏ qua từ “không đúng” trong đề.
Câu 3: Vì sao đáp án là D. Cả 3 ý trên
Cả ba biện pháp đều góp phần phòng chống bắt nạt trên mạng nên đáp án là D. Không kết bạn dễ dãi giúp xây dựng mối quan hệ trực tuyến lành mạnh, hạn chế tiếp xúc kẻ xấu. Không trả lời thư từ với kẻ bắt nạt trên diễn đàn tránh để tình hình xấu đi và không tạo cơ hội cho đối tượng trêu chọc. Chia sẻ với bố mẹ, thầy cô giúp người học nhận được sự hỗ trợ kịp thời từ người lớn đáng tin cậy. Vì từng ý A, B, C đều đúng nên phương án tổng hợp “Cả 3 ý trên” là lựa chọn đầy đủ nhất.
Câu 4: Vì sao chưa thể khẳng định số loại phần mềm độc hại
Câu hỏi “theo cơ chế lây nhiễm có mấy loại phần mềm độc hại” không kèm phương án lựa chọn và ngữ cảnh cụ thể, nên chưa đủ dữ kiện để khẳng định một con số chính xác. Lý do nằm ở chỗ cách phân loại phần mềm độc hại theo cơ chế lây nhiễm khác nhau giữa các tài liệu: phổ biến có virus (lây khi người dùng chạy tệp bị nhiễm), sâu mạng (tự lan truyền qua mạng), ngựa thành Troia (giả dạng phần mềm hữu ích); một số tài liệu còn xếp thêm phần mềm gián điệp, phần mềm tống tiền… Vì số lượng phụ thuộc vào cách phân loại, cần có đề đầy đủ phương án hoặc tài liệu tham chiếu mới trả lời chắc chắn được.
Hệ thống kiến thức về an toàn trong không gian mạng
Bộ câu hỏi trên gồm bốn nhóm kiến thức cần nắm:
- Nguy cơ khi truy cập mạng: thông tin cá nhân có thể bị kẻ xấu lợi dụng, đánh cắp thông qua lừa đảo, giả mạo và công cụ tấn công mạng.
- Bảo vệ thông tin cá nhân: không ghi chép thông tin nơi người khác đọc được, giữ thiết bị sạch phần mềm gián điệp, cẩn trọng với wifi công cộng và tuyệt đối không đăng tải toàn bộ thông tin cá nhân lên mạng.
- Phòng chống bắt nạt trên mạng: kết bạn chọn lọc, không tương tác với kẻ bắt nạt, tìm kiếm sự giúp đỡ từ bố mẹ, thầy cô.
- Phần mềm độc hại: nhóm chương trình gây hại cho máy tính và dữ liệu, được phân loại theo cơ chế lây nhiễm với các đại diện tiêu biểu như virus, sâu mạng, ngựa thành Troia.
Mẹo ghi nhớ khi làm trắc nghiệm an toàn mạng
Gạch chân các từ “không đúng”, “không phù hợp” trước khi chọn phương án — câu 2 chính là dạng này. Khi gặp phương án “Cả các ý trên”, hãy kiểm tra lần lượt từng ý; nếu tất cả đều hợp lý thì chọn phương án tổng hợp như câu 3. Cảnh giác với phương án tuyệt đối hóa như “Không thể”, “Không bao giờ” vì chúng thường sai. Với câu hỏi đếm số lượng kiểu “có mấy loại phần mềm độc hại”, cần đối chiếu đúng tài liệu đang học vì cách phân loại có thể khác nhau giữa các sách.

Bài viết liên quan: