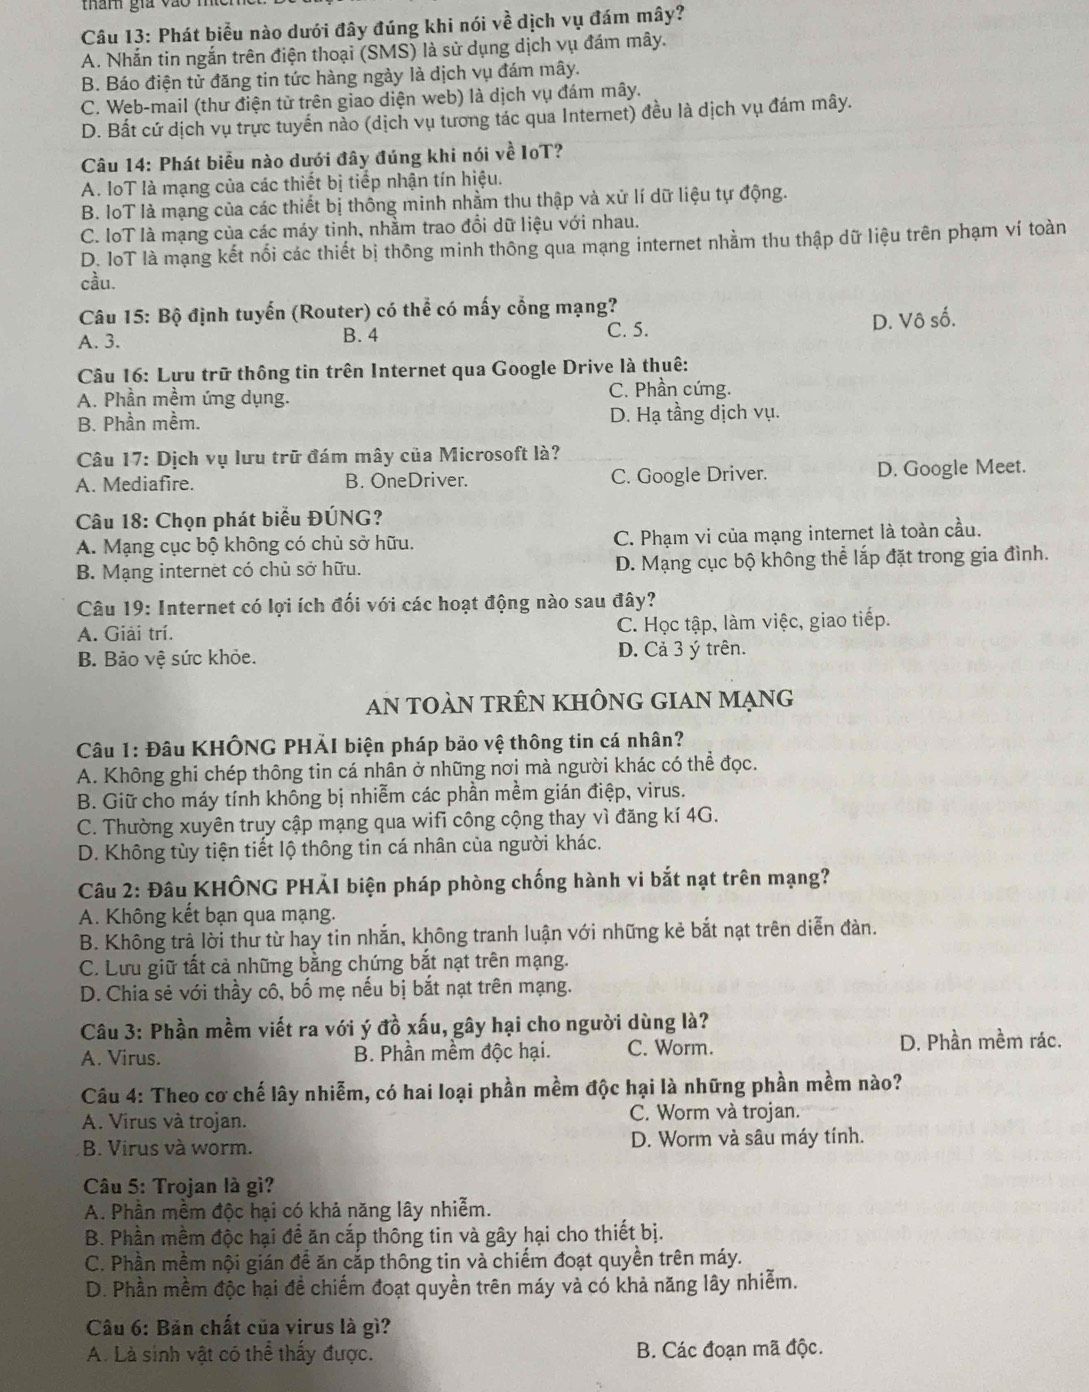
Câu hỏi: Theo cơ chế lây nhiễm, có hai loại phần mềm độc hại là những phần mềm nào?
- A. Virus và trojan.
- B. Virus và worm.
- C. Worm và trojan.
- D. Worm và sâu máy tính.
Đáp án đúng là B. Virus và worm. Xét theo cơ chế lây nhiễm, phần mềm độc hại chia thành hai loại: virus cần sự can thiệp của người dùng mới lây lan được, còn worm tự động nhân bản và lan truyền qua mạng. Trojan không có khả năng tự lây nên không nằm trong cách phân loại này.
Vì sao đáp án B là đáp án đúng
Cách phân loại này dựa trên tiêu chí cơ chế lây nhiễm: xem chương trình độc hại có khả năng tự sao chép và gieo rắc bản thân hay không. Theo tiêu chí đó, có đúng hai loại:
- Virus: bản chất là các đoạn mã độc gắn vào tệp tin, chương trình hoặc vùng khởi động của đĩa. Virus chỉ lây lan khi có sự can thiệp của người dùng — mở tệp nhiễm, cài chương trình lạ, chia sẻ thiết bị lưu trữ — tức con người vô tình “mang” nó đi.
- Worm (sâu máy tính): tự động nhân bản và lây lan qua mạng mà không cần bất kỳ thao tác nào của người dùng, tận dụng lỗ hổng bảo mật để di chuyển từ máy này sang máy khác.
Cả hai loại đều mang đặc trưng “lây nhiễm”, vì vậy cặp virus – worm chính là đáp án mà đề bài yêu cầu.
Vì sao các phương án còn lại sai
Phương án A (Virus và trojan): sai vì trojan không tự lây lan. Trojan phải do người dùng chủ động tải về và cài đặt (thường dưới vỏ bọc phần mềm hữu ích), sau đó mới thực hiện hành vi ăn cắp thông tin, chiếm đoạt quyền trên máy.
Phương án C (Worm và trojan): sai vì thiếu virus và sai vì trojan — một lần nữa, trojan không thuộc nhóm có khả năng lây nhiễm.
Phương án D (Worm và sâu máy tính): đây là bẫy tinh vi nhất. “Worm” dịch sang tiếng Việt chính là “sâu máy tính” — hai danh từ chỉ cùng một đối tượng, nên phương án này thực chất chỉ nêu một loại chứ không phải hai.
Phương án dễ nhầm nhất là A, do virus và trojan thường được nhắc cạnh nhau trong đời sống, nhưng về cơ chế hoạt động chúng khác nhau hoàn toàn.
Hệ thống kiến thức liên quan
Câu hỏi thuộc mảng an toàn trên không gian mạng. Khái niệm chung là phần mềm độc hại: phần mềm được viết ra với ý đồ xấu, gây hại cho người dùng. Virus, worm, trojan là ba đại diện tiêu biểu:
- Virus: đoạn mã độc, lây khi người dùng can thiệp.
- Worm: tự động lây lan qua mạng.
- Trojan: phần mềm nội gián, giả dạng chương trình hữu ích để ăn cắp thông tin và chiếm đoạt quyền điều khiển máy, không tự lây.
Bộ câu hỏi gốc còn ôn tập thêm các khái niệm lân cận: web-mail là dịch vụ đám mây; lưu trữ trên Google Drive là thuê hạ tầng dịch vụ; OneDrive là dịch vụ lưu trữ đám mây của Microsoft; IoT là mạng kết nối các thiết bị thông minh qua Internet nhằm thu thập dữ liệu trên phạm vi toàn cầu; router có thể có vô số cổng mạng tùy mô hình; phạm vi của Internet là toàn cầu và Internet không có chủ sở hữu duy nhất. Về bảo mật, cần nhớ: tránh wifi công cộng để bảo vệ thông tin cá nhân, lưu giữ bằng chứng và chia sẻ với người lớn khi bị bắt nạt trên mạng.
Mẹo ghi nhớ và nhận diện nhanh
Khi gặp câu hỏi “theo cơ chế lây nhiễm có mấy loại phần mềm độc hại”, lập tức nghĩ đến cặp virus – worm. Cách nhớ: lây nhiễm = tự nhân bản, và chỉ virus với worm làm được điều đó. Worm (“con sâu”) tự bò qua mạng, còn virus phải nhờ người dùng mang đi. Trojan gợi hình ảnh con ngựa thành Troa: nằm yên chờ nạn nhân tự mở cổng vào — là gián điệp chứ không phải mầm bệnh lây lan.

Bài viết liên quan: